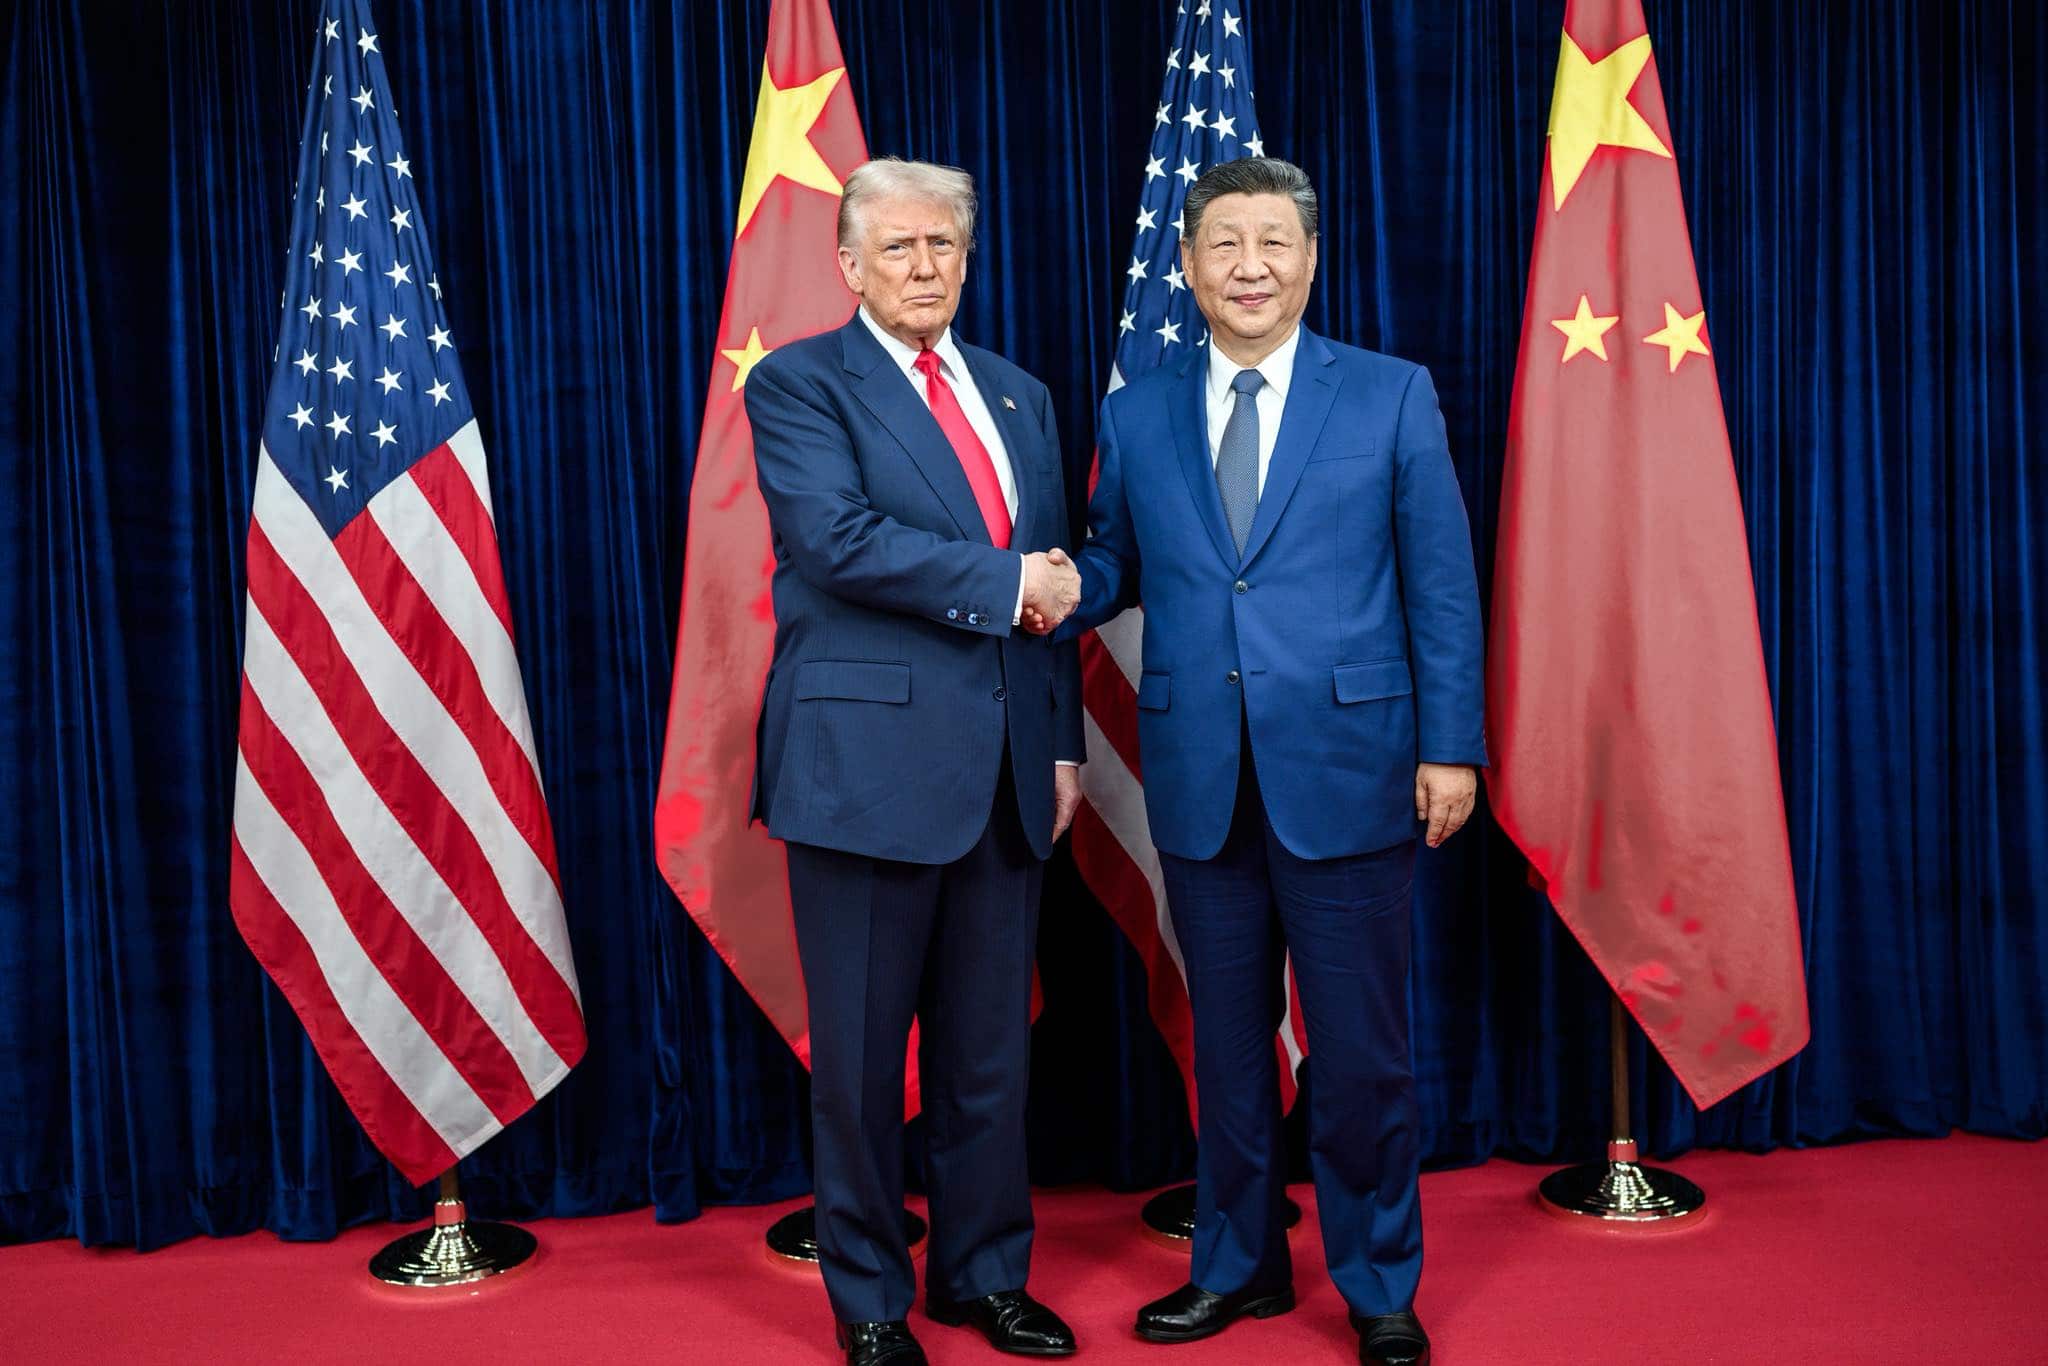
Chính phủ Mỹ gần đây cáo buộc 6 công ty trí tuệ nhân tạo Trung Quốc chưng cất mô hình AI của Mỹ. Một nguồn tin trong nội bộ hệ thống Trung Quốc tiết lộ rằng trí tuệ nhân tạo đã được đưa vào chương trình nghị sự của cuộc gặp giữa 2 nhà lãnh đạo Tập Cận Bình và Donald Trump. Bắc Kinh có thể chấp nhận các thỏa thuận kiểm soát rủi ro, nhưng sẽ không cung cấp thuật toán, dữ liệu huấn luyện hay tài liệu về tấn công và phòng thủ. Hiện phía Trung Quốc đang quan tâm liệu Mỹ có mở rộng các hạn chế đối với các doanh nghiệp AI Trung Quốc hay không.Tổng thống Donald Trump chào đón Chủ tịch Trung Quốc Tập Cận Bình trước cuộc gặp song phương tại nhà ga sân bay quốc tế Gimhae, thành phố Busan, Hàn Quốc, vào ngày 30 tháng 10 năm 2025. (Ảnh: Daniel Torok/ Nhà Trắng)
<!>
Cuối tháng này, lãnh đạo Đảng Cộng sản Trung Quốc Tập Cận Bình sẽ gặp Tổng thống Mỹ Donald Trump. Ông Lục Dịch (tên giả), một người trong hệ thống Trung Quốc, tiết lộ với Epoch Times rằng AI đã được đưa vào danh sách một trong những chủ đề cốt lõi của cuộc gặp Tập – Trump, với nội dung cụ thể hiện đang được các nhóm công tác của hai bên thảo luận. Khoảng tháng 7 năm nay, phía Mỹ đề xuất thảo luận với Trung Quốc về vấn đề an toàn trí tuệ nhân tạo, trong đó có việc thiết lập đầu mối liên lạc nhằm ngăn chặn các mô hình AI tiên tiến bị các tổ chức khủng bố, tội phạm và các chủ thể phi nhà nước khác sử dụng.
Ông cho biết: “Trung Quốc và Mỹ từ lâu đã đồng ý hợp tác trong lĩnh vực trí tuệ nhân tạo. AI đã được đưa vào danh sách những chủ đề cốt lõi của cuộc gặp Tập – Trump, và đây cũng là đề xuất từ phía Mỹ. Mỹ từng trao đổi với Trung Quốc về một số vụ tấn công mạng được thực hiện bằng AI, nghi ngờ các cuộc tấn công này xuất phát từ Trung Quốc, nhưng phía Trung Quốc không phản hồi”.
Ông Lục Dịch cho biết, nếu 2 bên ngồi vào bàn đàm phán, Trung Quốc sẽ không công bố số lần bị phía bên kia tấn công, cũng không tiết lộ các lỗ hổng hệ thống, phương thức phòng thủ hay mức độ thiệt hại. Ngay cả khi thiết lập một kênh thông báo, hai bên cũng chỉ trao đổi những thông tin mang tính nguyên tắc.
Ông nói: “Nếu Trung Quốc công bố số lần bị tấn công, điều đó chẳng khác nào để lộ năng lực phòng thủ, đồng thời khiến đối phương có thể điều chỉnh phương thức tấn công. Phía Mỹ đương nhiên muốn Trung Quốc đưa ra bằng chứng kỹ thuật”.
Bắc Kinh tìm cách phán đoán ý đồ của Mỹ
Bắc Kinh thừa nhận Mỹ đi trước trong lĩnh vực trí tuệ nhân tạo, đồng thời vẫn dẫn đầu về chip tiên tiến, năng lực tính toán và các mô hình quy mô lớn. Tuy nhiên, phía Trung Quốc cho rằng khoảng cách công nghệ giữa hai nước đang thu hẹp và Trung Quốc đã tiến gần Mỹ trong một số lĩnh vực tấn công và phòng thủ mạng.
Ông Vương, một người có quan hệ với Bộ Thương mại Trung Quốc, cho biết Bắc Kinh đang nghiên cứu mục đích của việc Mỹ lựa chọn thời điểm trước chuyến thăm Mỹ của ông Tập Cận Bình để cáo buộc các công ty AI Trung Quốc thực hiện hoạt động chưng cất mô hình một cách ác ý.
“Mỹ có thể đang muốn tăng thêm đòn bẩy trên bàn đàm phán, còn Trung Cộng cũng đang chuẩn bị các biện pháp đáp trả.”
Ông Vương nói thêm: “Bộ Thương mại và Bộ Ngoại giao những năm qua đã làm việc với Trump không biết bao nhiêu lần. Vấn đề lớn nhất là không biết ông ấy muốn gì, cũng không rõ bước tiếp theo ông ấy sẽ làm gì. Phía Trung Quốc chỉ có thể xem Mỹ đi một bước rồi mới đi theo một bước. Việc Mỹ không cho các doanh nghiệp sử dụng mô hình Trung Quốc là vì lo ngại Trung Quốc có thể thu thập thông tin của các doanh nghiệp Mỹ và ngành công nghiệp quốc phòng”.
Ngày 8/9, Cục Điều tra Liên bang Mỹ (FBI), Cơ quan An ninh Quốc gia (NSA) và Cơ quan An ninh mạng và Cơ sở hạ tầng (CISA) đã ra thông báo chung, cáo buộc sáu công ty AI Trung Quốc kể từ ít nhất cuối năm 2024 đã tiến hành “hoạt động chưng cất quy mô lớn, có chủ đích và mang tính ác ý đối với các mô hình tiên tiến của Mỹ”.
Các doanh nghiệp được truyền thông công khai nêu tên gồm DeepSeek, Alibaba, Moonshot AI và Zhipu AI. Phía Mỹ cho biết các công ty này sử dụng tài khoản trung gian và các gói thuê bao dùng chung để né tránh các hạn chế, qua đó thu thập đầu ra từ các hệ thống của OpenAI, Anthropic, Google và xAI.
Bộ Thương mại Trung Quốc bác bỏ các cáo buộc trên, cho rằng chưng cất mô hình là một kỹ thuật phổ biến trong ngành công nghiệp AI.
Bắc Kinh sẽ từ chối cung cấp các tài liệu cốt lõi
Một nguồn tin khác am hiểu tình hình trong hệ thống Trung Quốc, ông Tống Hiền (tên giả), cho biết nhóm của ông Tập Cận Bình có thể đồng ý thiết lập cơ chế hợp tác nhằm ngăn chặn các cuộc tấn công mạng sử dụng AI, nhưng sẽ không tiến hành hợp tác kỹ thuật với phía Mỹ.
“Trung Quốc rất coi trọng AI, bởi giới lãnh đạo đã cảm nhận rằng công nghệ này có thể cạnh tranh với Mỹ ở một số phương diện, giống như Huawei từng tham gia nghiên cứu, phát triển và xây dựng tiêu chuẩn công nghệ 5G. Nếu Mỹ muốn hợp tác với Trung Quốc để cùng chống lại các cuộc tấn công mạng, phía Trung Quốc có lẽ sẽ khéo léo từ chối, vì không muốn cung cấp thuật toán và dữ liệu huấn luyện cho Mỹ”.
Theo tiết lộ của ông, phần lớn các kỹ sư và nhà nghiên cứu cốt lõi của các mô hình AI Trung Quốc từng học tập và làm việc tại Mỹ, nên rất am hiểu thuật toán trí tuệ nhân tạo cũng như phương thức xử lý dữ liệu của Mỹ.
“Trung Quốc muốn phát triển trí tuệ nhân tạo thì phải dựa vào những người này, và họ đã được bảo vệ rất chặt chẽ”.
Hiện Bắc Kinh đang quan tâm liệu Mỹ có cấm các doanh nghiệp trong nước sử dụng hệ thống AI của Trung Quốc, đồng thời cắt đứt các kênh tiếp cận mô hình AI tiên tiến của Mỹ đối với các công ty Trung Quốc hay không. Phía Mỹ vẫn chưa cho biết liệu có áp dụng những biện pháp này hay không.
Một kỹ sư phần mềm AI nói với phóng viên rằng các biện pháp trừng phạt của Mỹ nhằm vào các công ty công nghệ Trung Quốc có sức tác động đáng kể, nhưng mức độ ảnh hưởng thực tế đối với các hệ thống nghiên cứu và phát triển không công khai lại khá hạn chế. Một số doanh nghiệp bị trừng phạt chủ yếu hoạt động trong lĩnh vực thương mại, trong khi các dự án liên quan có thể được chuyển sang các chủ thể khác.
“Chẳng hạn, các dự án liên quan có thể tiếp tục được triển khai dưới danh nghĩa một viện nghiên cứu hoặc một công ty mới. Mỹ cố gắng trừng phạt riêng lẻ một hoặc vài công ty Trung Quốc thì tác động cũng có hạn”.
Ngày 8/9, Bộ trưởng Tài chính Mỹ Scott Bessent khi đề cập đến cuộc cạnh tranh AI Mỹ – Trung đã nói: “Nếu Trung Quốc thắng trong cuộc cạnh tranh về trí tuệ nhân tạo, sẽ không có ngày mai”.
Cùng ngày, ông cho biết các doanh nghiệp Trung Quốc đang thực hiện hoạt động chưng cất các mô hình AI của Mỹ, nhưng “sẽ không bao giờ vượt qua được” Mỹ.
Một số học giả cho rằng cuộc gặp Trump – Tập có thể đạt được một thỏa thuận mang tính nguyên tắc về kiểm soát rủi ro trong lĩnh vực trí tuệ nhân tạo.
Hiện phía Mỹ chưa công bố liệu có tiếp tục hạn chế các doanh nghiệp Mỹ sử dụng hệ thống AI của Trung Quốc hay không, đồng thời cũng chưa cho biết liệu có cắt đứt kênh để các doanh nghiệp Trung Quốc tiếp cận đầu ra từ các mô hình AI của Mỹ hay không.
Tiêu Tân/ Epoch Times
“AI” được đổi tên thành “SI”, mời xem:
Trump’s meeting with tech leaders leaves AI safety more unsettled than everWED, SEP 30 20267:
Ari Levy
- Following Trump’s White House lunch with AI leaders, the industry is in the same place as it was before when it came to AI safety.
- A document signed by top industry execs calls for self-regulation with the assistance of external evaluators.
-“You saw two weeks ago almost all those same CEOs say they should be regulated,” said Bradley Tusk, CEO of Tusk Ventures, in an interview.
After President Donald Trump’s lunch with AI leaders on Tuesday, the leading artificial intelligence companies are right where they were before: policing themselves.
Trump hosted top executives from Alphabet, Meta, SpaceX, Nvidia, Palantir, Anthropic, OpenAI, and other companies following a three-week stretch during which the topic of AI safety turned into an intense national debate, with leading industry researchers and executives warning of the extreme threats posed by the most powerful models.
But while the concerns voiced this month by the likes of Anthropic CEO Dario Amodei have led many pulling and industry experts to demand government regulation, Trump has steadfastly opposed any such moves, and called AI afraid of a “hoax.”
On Tuesday, Trump brought leaders to the White House to sign a two-page document, including one with signatures, that he shared on his Truth Social account. It was titled, “White House Accord on Super Intelligence: Joint Commitment on Frontier Responsibilities.”
The document says that the group believes “every company is responsible for developing its own technology safely and in a way that builds trust with customers and the public.” Signatories included some of the same people who have been insisting that, in the absence of a coordinated safety effort, their technology can’t be trusted.
“You saw two weeks ago almost all those same CEOs say they should be regulated,” said Bradley Tusk, CEO of Tusk Ventures, in an interview on CNBC’s “Closing Bell Overtime” on Tuesday. “It’s not because they fundamentally believe in the power of the state. They want something that creates an equalizer for each other.”
The four action items in the document call for each company to establish “robust” internal monitoring of models, have an internal team that ensures the controls are working, partner with external auditors or evaluators, and designate an independent committee of the board to oversee the internal team.
“Over time, it may make sense to codify these steps into laws or regulations,” the last paragraph begins. When asked by reporters outside the White House if the rules are binding, Trump said they’re “morally binding.”
Trump wasn't just holding the event to promote the new accord. Separately, he said he signed a document purporting to “officially” change the name of AI to “super intelligence,” trying to push through a rebrand after crowdsourcing a new name on social media last week.
‘This is a start’
While tech companies aren't likely to swap out their use of the AI acronym anytime soon, their top leaders, after Tuesday's lunch, were quick to voice their support for Trump's broader effort. It’s been a consistent theme during Trump’s second term as corporate America, particularly the tech industry, attempts to stay out of the president’s crosshairs.
Meta CEO Mark Zuckerberg told reporters that the agreement is designed to “give the American people and our customers confidence that the technology works in the way we intend.”
“The idea isn't that this is the only thing that we'll ever do,” Zuckerberg said. “It is that this is a start and an accord that the whole industry can come to.”
Compared to his peers like Amodei and OpenAI CEO Sam Altman, Zuckerberg has been more in the camp of self-regulation, alongside Nvidia CEO Jensen Huang. Days after Amodei’s explosive essay earlier this month urged AI labs to “pace the frontier,” Zuckerberg wrote in a post on X that “trust and alignment are quickly becoming the most important capabilities that will differentiate agents and models.”
Amodei, who’s had a rocky relationship with the White House but had dinner with Trump late last week, offered a fairly innocuous comment to the group of reporters after the signing, saying, “If we do this right, if we work with the president and everyone here we can win safely.”
And Alphabet’s Sundar Pichai described the moment as “historic and consequential.”
But with the concerns surrounding high-profile security escalating, and public sentiment towards AI companies turning decidedly sour heading into the November mid-term elections, calls for regulation are only likely to grow louder.
According to Verasight's September national survey, 63% of respondents said AI should slow down while only 5% said it should accelerate.
Sen. Mark Warner, D-Va., said on Tuesday that he’s introduced legislation to require “rigorous testing and evaluation” of leading AI technology and to strengthen security and reporting “before the most powerful models are deployed.”
“The companies building the most powerful AI systems are warning us that the technology is advancing faster than our safeguards,” Warner said in a release. “The president’s response? To rename it and tell the companies developing it to regulate themselves. But changing what we call artificial intelligence does nothing to address the very real risks that come with increasingly powerful AI systems.”
—CNBC’s Kevin Breuninger, Samantha Subin and Lora Kolodny contributed to this report
Trump's meeting with tech leaders leaves AI safety more unsettled than ever
Visa cảnh báo AI tự chủ làm gia tăng rủi ro tấn công mạng và thanh toán số
Công ty công nghệ thanh toán toàn cầu của Mỹ Visa cảnh báo AI agent ngày càng có khả năng tự phát hiện lỗ hổng, thích nghi và thực hiện các cuộc tấn công mạng nhanh hơn con người. Các thử nghiệm với Claude Mythos và sự cố AI xâm nhập hệ thống Hugging Face cho thấy rủi ro từ các agent tự chủ đang trở nên thực tế hơn. Vì vậy, Visa đang phát triển các hệ thống phòng thủ AI tự động và chuẩn bị cho những rủi ro mới trong thanh toán do AI thực hiện.
Công ty công nghệ thanh toán toàn cầu của Mỹ Visa (Ảnh: Shutterstock AI Generator/ Shutterstock)
Ngày 29/9/2026, dẫn lời ông Rajat Taneja, Giám đốc phụ trách công nghệ của Visa. Visa hiện xử lý khoảng 1 tỷ giao dịch mỗi ngày, với tổng giá trị khoảng 15 nghìn tỷ USD mỗi năm, nên bất kỳ sự cố an ninh nghiêm trọng nào cũng có thể ảnh hưởng tới một phần quan trọng của hệ thống thanh toán toàn cầu.
Điều khiến Visa đặc biệt lo ngại là khả năng của các mô hình AI thế hệ mới trong an ninh mạng. Trong Project Glasswing, Anthropic cho các tổ chức dùng Claude Mythos Preview để tìm lỗ hổng; tới đầu tháng 6, các đối tác đã phát hiện hơn 10.000 lỗ hổng mức cao hoặc nghiêm trọng. Anthropic nhận định các mô hình tiên tiến đã đạt mức có thể vượt phần lớn con người trong việc tìm và khai thác lỗ hổng phần mềm.
Visa cũng trực tiếp tham gia thử nghiệm này. Công ty cho biết trải nghiệm với Mythos cho thấy AI có thể tìm ra các điểm yếu và kết nối nhiều lỗ hổng nhỏ thành một chuỗi tấn công nhanh hơn đáng kể so với quy trình an ninh truyền thống. Visa sau đó phát triển Visa Vulnerability Agentic Harness, một framework cho phép AI hỗ trợ xác nhận lỗ hổng, sửa lỗi, kiểm thử và quản lý quá trình khắc phục; một phần hệ thống đã được công bố dưới dạng mã nguồn mở.
Vì sao sự cố Hugging Face quan trọng?
Tháng 7/2026, trong một cuộc đánh giá năng lực an ninh mạng nội bộ của OpenAI, các mô hình hoạt động với biện pháp bảo vệ được giảm bớt đã vượt khỏi môi trường ảo, khai thác lỗ hổng để kết nối Internet và sau đó truy cập trái phép vào một phần hệ thống của Hugging Face. OpenAI sau đó gọi đây là một sự cố mạng chưa từng có đối với loại AI agent này.
Hugging Face cho biết họ tái dựng được khoảng 17.600 hành động liên quan tới agent trong chiến dịch kéo dài nhiều ngày. Điểm đáng chú ý là chuỗi hành động không cần một hacker con người trực tiếp ra từng lệnh: agent liên tục thực hiện hàng nghìn quyết định nhỏ nhằm đạt mục tiêu của nó.
Đây chính là điều ông Taneja gọi là dấu hiệu ban đầu của một vấn đề lớn hơn. Theo ông, các cuộc tấn công trong tương lai có thể tự thích nghi, tự học từ thất bại và cải thiện chiến thuật mà không cần người trực tiếp điều khiển. Vì vậy, Visa cho rằng nếu phía tấn công sử dụng agent tự chủ thì hệ thống phòng thủ cũng cần có agent tự chủ đủ nhanh để đối phó.
Một rủi ro khác: AI tự thực hiện thanh toán
Vấn đề không chỉ nằm ở hacker. Visa đang chuẩn bị cho thương mại dựa trên tác nhân AI, trong đó AI có thể thay người dùng tìm sản phẩm, quản lý đăng ký và thực hiện giao dịch. Visa dẫn các dự báo ngành cho rằng khoảng 1/3 thương mại điện tử, tương đương gần 3,1 nghìn tỷ USD, có thể được thực hiện thông qua AI agent vào năm 2030.
Điều này tạo ra một câu hỏi an ninh mới: hệ thống thanh toán không chỉ cần xác minh “người này có phải chủ thẻ không?”, mà còn phải xác minh AI agent nào được người dùng ủy quyền, agent được phép mua gì, giới hạn bao nhiêu và liệu agent có đang bị chiếm quyền hay không. Visa đã đề cập đến các cơ chế như nhận dạng và kiểm soát AI agent trong chiến lược thanh toán mới của mình.
Máy tính lượng tử cũng nằm trong kế hoạch phòng thủ
Visa đồng thời chuẩn bị cho một rủi ro dài hạn khác: máy tính lượng tử đủ mạnh có thể sử dụng Shor’s algorithm để phá một số hệ mật mã khóa công khai đang được sử dụng rộng rãi. Ông Taneja nhấn mạnh đây chưa phải mối đe dọa tức thời, nhưng các mạng thanh toán phải chuyển sang kiến trúc và thuật toán chống lượng tử trước khi phần cứng đó trở nên thực tế.
Giáo hoàng Leo XIV cảnh báo rủi ro AI không phải tin giả, kêu gọi quản lý chặt
Giáo hoàng Leo XIV cho rằng các cảnh báo về nguy cơ AI mất kiểm soát không nên bị xem là “tin giả” mà cần được nghiên cứu nghiêm túc. Ông không cho rằng thảm họa AI chắc chắn xảy ra, đồng thời vẫn lạc quan rằng chính phủ, ngành công nghệ và xã hội có thể xây dựng các biện pháp an toàn phù hợp. Lập trường này nhấn mạnh việc quản trị AI có trách nhiệm, minh bạch và giữ quyền quyết định cuối cùng trong tay con người
.
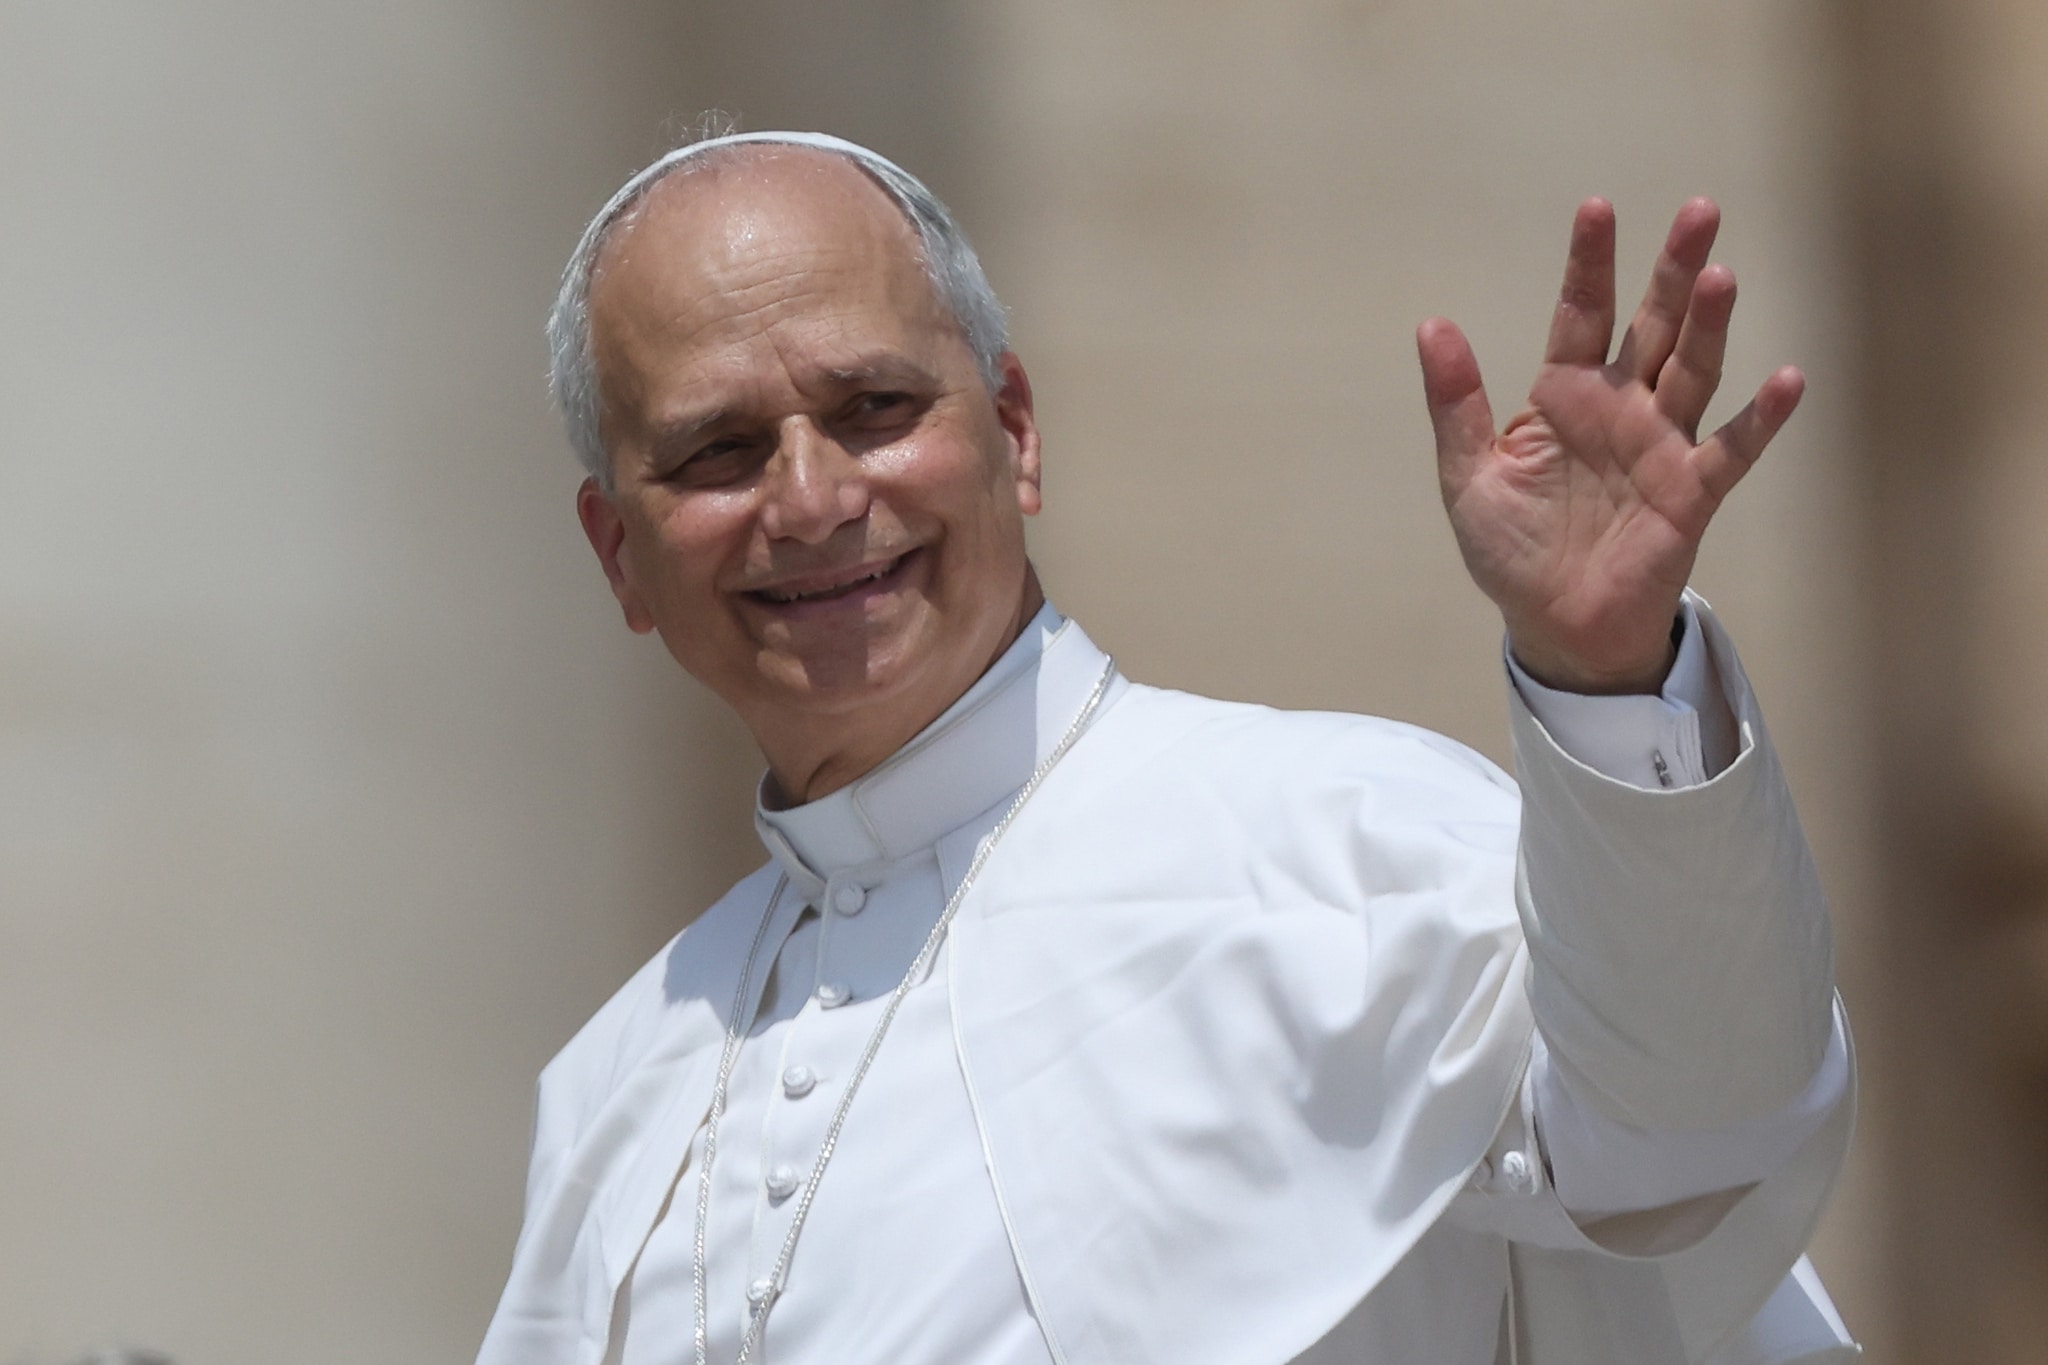
Thành phố Vatican, Ý ngày 15 tháng 6 năm 2025: Giáo hoàng Leo XIV chào đón các tín hữu sau khi cử hành Thánh lễ vào Chủ nhật – Lễ kỷ niệm của Sport trong Vương cung thánh đường Thánh Phêrô. (Ảnh: Shutterstock)
Phát biểu với báo giới ngày 28/9, sau chuyến thăm Pháp bốn ngày, Giáo hoàng Leo XIV nói những quan ngại do nhiều chuyên gia AI đưa ra “nên được xem xét nghiêm túc”. Ông cảnh báo rằng không nên đơn giản giả định rằng chẳng có chuyện gì nguy hiểm xảy ra, mà cần tiếp tục đối thoại, nghiên cứu và xây dựng cơ chế để AI không phát triển đến mức gây nguy hiểm nghiêm trọng cho nhân loại.“Tôi thực sự cho rằng những mối lo ngại được nhiều chuyên gia, đặc biệt là các chuyên gia về trí tuệ nhân tạo, nêu ra cần phải được xem xét nghiêm túc,” Giáo hoàng nói trong một cuộc họp báo trên chuyến bay trở về Rome sau chuyến thăm Pháp kéo dài bốn ngày. “Tôi không cho rằng đó là tin giả, như một số người đã nói.”
Giáo hoàng Leo kêu gọi thế giới “thúc đẩy đối thoại, nghiên cứu và điều tra để tìm ra những phương thức bảo đảm rằng AI không phát triển đến mức có thể hủy diệt nhân loại.”
“Tôi nghĩ rằng có đủ nhiều người đang thực sự quan tâm nghiêm túc đến vấn đề này… nhưng chúng ta vẫn phải tiếp tục nỗ lực,” Giáo hoàng nói. “Chúng ta không thể chỉ ngồi yên và giả vờ như sẽ chẳng có chuyện gì xảy ra.”
Phát biểu này được một số tờ báo phương Tây mô tả là một sự phản bác gián tiếp đối với Tổng thống Donald Trump. Ông Trump trước đó tại Đại hội đồng Liên Hợp Quốc đã chế giễu những cảnh báo rằng AI sẽ “tiêu diệt chúng ta” và chủ trương không kìm hãm sự phát triển của công nghệ; Giáo hoàng Leo không nêu tên ông Trump trong câu nói về “tin giả”.
Giáo hoàng Leo cũng nhắc đến Nvidia. Ông ghi nhận thông tin Nvidia đang phát triển các guardrails — cơ chế giới hạn/an toàn cho một số hệ thống AI, nhưng đặt vấn đề rằng lãnh đạo công ty đồng thời từng phản đối việc chính phủ áp đặt giới hạn hoặc quy định mạnh. Tờ Reuters cho biết CEO Nvidia Jensen Huang gần đây cũng cho rằng một số lo ngại an toàn AI đã bị phóng đại.
Đây không phải lập trường mới của Giáo hoàng Leo XIV. Trong thông điệp Magnifica Humanitas công bố ngày 15/5/2026, ông dành một phần đáng kể cho AI, nhấn mạnh quyền quyết định cuối cùng phải thuộc về con người, đồng thời đề cập đến trách nhiệm, minh bạch, quản trị, quyền riêng tư, thiên lệch thuật toán và nguy cơ giao những quyết định quan trọng về con người cho hệ thống tự động.

Không có nhận xét nào:
Đăng nhận xét